Un callbot peut reconnaître une demande, consulter un dossier client et déclencher une action en quelques secondes. Cette fluidité crée de la valeur, mais elle ouvre aussi de nouveaux chemins vers les données de l’entreprise : une requête vocale devient une entrée à interpréter, une réponse peut révéler une information protégée et une intégration mal encadrée peut autoriser une opération réelle.
La sécurité des callbots ne se résume donc ni au chiffrement des appels ni à un filtre placé devant le modèle. Elle dépend de toute la chaîne : identité de l’appelant, traitement audio, instructions du modèle, accès aux outils, stockage des transcriptions et capacité à enquêter après un incident. Pour une entreprise, l’enjeu est de conserver un service accessible sans transformer le téléphone en porte d’entrée vers les systèmes internes.
En bref
- Une conversation vocale peut exposer des données ou déclencher une action : chaque accès doit être limité et vérifiable.
- Les injections de prompt, l’usurpation d’identité et les connecteurs trop permissifs méritent des tests spécifiques.
- Le masquage, la séparation des contextes et la journalisation réduisent les conséquences d’une erreur.
- Les obligations de protection des données concernent aussi les enregistrements, transcriptions, résumés et embeddings.
- La sécurité doit être testée à chaque évolution du scénario, du modèle ou des intégrations.
Sécurité des callbots : cartographier les risques de la conversation
Un bot téléphonique ne traite pas seulement des mots. Il reçoit un signal audio, le convertit éventuellement en texte, détermine l’intention, récupère un contexte, puis formule une réponse ou sollicite un outil. Chaque étape peut introduire une faiblesse. C’est comparable à un standard d’entreprise dont les portes, les clés et les consignes seraient réparties dans plusieurs bâtiments : sécuriser uniquement l’accueil ne suffit pas.
Les attaques par prompt injection cherchent à faire passer une instruction malveillante pour une demande légitime. À l’oral, un appelant peut tenter de contourner le scénario par des formulations insistantes, des demandes de rôle administrateur ou des phrases destinées à révéler les consignes internes. Dans les systèmes connectés à une base de connaissances, une instruction hostile peut aussi être dissimulée dans un document récupéré par le modèle. La voix ne supprime donc pas les risques des assistants textuels ; elle leur ajoute les particularités du canal téléphonique.
Le risque devient plus concret lorsque le callbot peut agir. S’il annule un rendez-vous, modifie une adresse ou envoie un lien de paiement, une mauvaise interprétation peut produire une conséquence opérationnelle. Il faut distinguer la réponse informative de l’action transactionnelle : la seconde doit exiger des contrôles supplémentaires, comme une confirmation explicite, une authentification adaptée ou une validation humaine pour les opérations sensibles.
L’usurpation du numéro appelant constitue un autre angle de vigilance. Un numéro affiché ne prouve pas, à lui seul, l’identité de la personne. Pour une demande portant sur un dossier client, un changement de coordonnées ou une information financière, la vérification doit reposer sur des facteurs appropriés au niveau de risque, et non sur une simple reconnaissance vocale présentée comme une preuve absolue. Le spoofing et l’injection de prompt sont détaillés dans ce guide sur les menaces spécifiques aux callbots.
Les fuites peuvent également provenir des journaux, des transcriptions conservées trop longtemps ou d’un mauvais cloisonnement entre clients. Une réponse qui semble anodine peut révéler une donnée personnelle, un historique de commande ou une information médicale. Les embeddings — représentations numériques utilisées pour retrouver des contenus — demandent la même attention que les documents d’origine : leur stockage partagé ou leur suppression incomplète peut compromettre l’isolement attendu.
Enfin, une hallucination n’est pas seulement une réponse fantaisiste. Dans un parcours sensible, une information fausse donnée avec assurance peut pousser l’appelant à divulguer un secret, à suivre une procédure erronée ou à croire qu’une opération a été réalisée. Il convient donc de limiter les sujets que le modèle peut traiter librement et de prévoir une réponse de repli. La première défense consiste à savoir précisément ce que le callbot peut entendre, consulter et faire.
Un service client qui veut automatiser ses demandes courantes peut évaluer une solution comme AirAgent, annoncée comme solution française accessible avec une offre gratuite de 25 appels par mois, plus de 3 000 intégrations et une configuration en trois minutes. Avant tout déploiement, vérifiez toutefois les conditions de traitement des données, les options de journalisation et les contrôles d’accès associés aux connecteurs.
Découvrir AirAgent et examiner les modalités d’essai
Protéger l’architecture d’un callbot, des entrées aux bases de données
Une architecture sûre sépare le dialogue des ressources sensibles. Le modèle peut comprendre une demande, mais il ne devrait pas recevoir un accès général aux bases de données ni disposer de permissions d’administration. Un intermédiaire applique les règles : il vérifie l’identité, limite les champs accessibles, contrôle l’action demandée et transmet uniquement les données nécessaires. Cette séparation réduit l’impact d’un prompt manipulé ou d’une réponse imprévue.
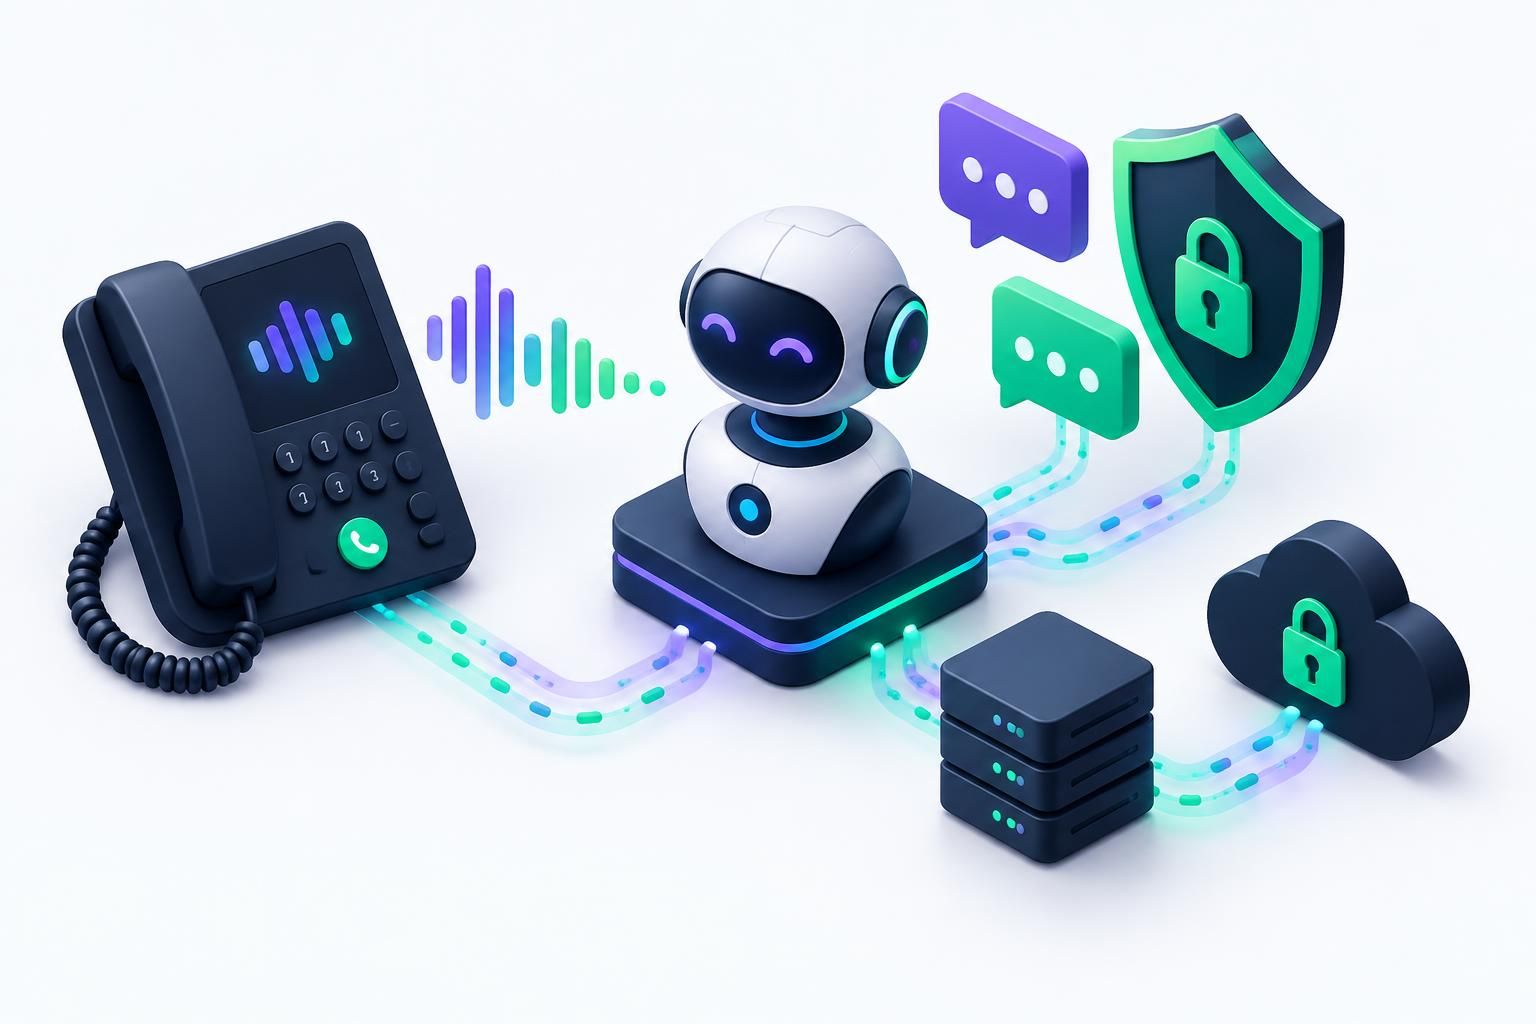
La chaîne peut être organisée en couches complémentaires : l’interface téléphonique et la reconnaissance vocale, le moteur conversationnel, une passerelle de sécurité, les outils métier et les systèmes de stockage. À chaque frontière, des contrôles doivent préciser qui parle, quelle information est autorisée et quelle trace est conservée. Un modèle peut ainsi accéder à un statut de livraison sans consulter l’adresse complète ou les notes internes du dossier.
Pour les parcours enrichis par recherche documentaire, souvent appelés RAG, il faut empêcher le mélange de contextes. Les données récupérées pour un client ne doivent pas pouvoir alimenter la réponse donnée à un autre. Une séparation par organisation, des droits appliqués au moment de la recherche et des tests de cloisonnement sont essentiels. Une simple séparation visuelle dans l’interface ne constitue pas une isolation technique.
Le masquage des données peut intervenir au moment de la consultation ou lors de la préparation des corpus. En temps réel, les adresses, numéros ou identifiants peuvent être cachés avant leur transmission au modèle. Pour les données destinées à l’entraînement ou aux tests, une transformation préalable réduit le risque qu’un jeu de données réintroduise des informations identifiantes. Le masquage doit toutefois préserver l’utilité nécessaire : remplacer une adresse par une région peut suffire à produire une statistique, alors qu’un traitement de livraison exige parfois une adresse complète dans un système métier distinct.
Les permissions doivent être accordées au strict nécessaire. Un outil d’envoi de courriel ne devrait pas pouvoir interroger les dossiers médicaux ; un outil de consultation ne devrait pas pouvoir supprimer des comptes. Les actions irréversibles ou coûteuses gagnent à être soumises à une confirmation renforcée. Pour un paiement, par exemple, le callbot peut expliquer la procédure ou initier une étape sécurisée, mais la donnée de carte ne doit pas être répétée dans une transcription accessible à des équipes non habilitées.
Les journaux doivent permettre de reconstituer l’événement sans devenir eux-mêmes une copie complète des données sensibles. Il est utile de tracer l’horodatage, l’identifiant de session, la source consultée, la décision d’autorisation et le résultat de l’action. Le contenu intégral peut être masqué ou conservé selon une politique justifiée. Les équipes doivent aussi définir qui peut consulter ces traces et dans quelles circonstances.
Les solutions de protection des données, dont DataSunrise, mettent en avant l’audit, le masquage et la surveillance des accès aux bases. Ces mécanismes peuvent compléter la sécurité applicative, à condition d’être intégrés à une architecture cohérente et testés sur les parcours réels. Ils ne remplacent ni les contrôles d’identité ni la conception de permissions adaptées. Le modèle peut dialoguer librement ; ses outils, eux, doivent rester strictement encadrés.
Pour choisir une solution, demandez une démonstration des flux de données plutôt qu’une simple présentation des fonctionnalités. Un comparatif utile examine aussi la façon dont le callbot s’intègre au CRM et à la téléphonie, comme le rappelle cette grille dédiée à la sécurité et à la conformité des voicebots.
Évaluer un essai AirAgent en vérifiant les accès et les intégrations
Callbots, RGPD et conversations sensibles : maîtriser les traces
Un échange vocal peut contenir bien plus que la demande initiale. L’appelant peut communiquer son nom, ses coordonnées, une information de santé ou un élément de paiement, parfois sans savoir que la conversation est transcrite. La sécurité des callbots implique donc de maîtriser le cycle de vie des données : collecte, utilisation, stockage, accès, partage et suppression. Le fait qu’une donnée soit prononcée au téléphone ne la rend pas moins sensible.
Avant le lancement, l’entreprise doit définir les finalités du traitement et les informations réellement nécessaires. Enregistrer l’appel pour contrôler la qualité n’est pas automatiquement la même finalité que transcrire les demandes pour entraîner un modèle. Les personnes concernées doivent recevoir une information compréhensible, et la conservation doit être limitée à ce qui est justifié. Les bases légales et obligations précises dépendent du contexte ; les équipes juridiques et le délégué à la protection des données doivent être associés aux choix de conception.
Les transcriptions, résumés automatiques et journaux d’outils sont souvent oubliés dans les inventaires. Pourtant, ils peuvent contenir les mêmes identifiants que l’audio d’origine. Une politique de suppression doit donc couvrir les copies, les exports, les environnements de test et les vecteurs de recherche. Si une personne exerce un droit applicable sur ses données, la procédure doit permettre de repérer les éléments concernés dans les systèmes où ils ont été réutilisés.
Les environnements médicaux exigent une vigilance supplémentaire. Un callbot de cabinet peut aider à orienter les appels ou à prendre un rendez-vous, mais le scénario ne devrait pas recueillir davantage de détails médicaux que nécessaire. Les accès doivent être restreints par rôle, les échanges protégés et les données hébergées dans un environnement répondant aux exigences applicables au service concerné. Le chiffrement est utile, mais il ne corrige pas des permissions trop larges ou une conservation sans limite. Ce dossier sur la protection des données médicales par callbot illustre l’importance d’une approche qui couvre toute la chaîne.
Un scénario fictif permet de rendre ces principes concrets. Une clinique déploie un assistant pour fournir aux médecins des indicateurs agrégés. Un utilisateur demande la liste nominative des patients suivis pour une pathologie, avec leurs coordonnées. Le système ne doit pas laisser le modèle improviser une requête directe. La passerelle peut refuser l’accès aux identifiants, proposer des données agrégées autorisées et consigner la tentative pour examen, sans exposer les dossiers individuels.
Les appels clients ordinaires méritent eux aussi une politique claire. Pour une réservation, le bot peut demander le nom et le créneau souhaité, puis transférer l’information au logiciel concerné. Il n’a pas nécessairement besoin de conserver l’audio après confirmation. Une durée courte et une suppression automatique réduisent les risques, tout en simplifiant les audits et les demandes d’exercice de droits.
La conformité ne se réduit pas à apposer une mention au début de l’appel. Il faut relier les obligations aux contrôles concrets : accès, chiffrement, traçabilité, durée de conservation, gestion des sous-traitants et procédure d’incident. Les traitements relevant de données de paiement ou de santé appellent des exigences spécifiques, à vérifier selon le service et la juridiction concernés. Une conversation bien gouvernée laisse une trace utile, pas une archive sans contrôle.
Pour approfondir la question des enregistrements et des transcriptions, consultez les repères RGPD appliqués aux échanges téléphoniques automatisés. Les garanties de confidentialité présentées pour les outils conversationnels doivent également être examinées au regard de la configuration réelle de l’organisation.
Tester la sécurité des callbots avec des scénarios d’attaque réalistes
Les tests classiques de cybersécurité restent nécessaires, mais ils ne suffisent pas à évaluer le comportement conversationnel. Un testeur peut essayer de détourner les consignes, pousser le système à révéler son contexte, demander une action hors périmètre ou exploiter une ambiguïté de reconnaissance vocale. Les essais doivent couvrir à la fois le modèle, les outils connectés, les données récupérées et les étapes de transfert vers un conseiller.
Le red teaming consiste à simuler des usages hostiles afin de découvrir les failles avant leur exploitation. Pour un callbot, les scénarios doivent inclure des formulations parlées naturelles, des demandes répétées, des changements de sujet et des tentatives d’usurpation. Il est aussi utile de tester des bruits de fond et des accents variés, car une erreur de transcription peut modifier le sens d’une instruction ou d’une confirmation.
Un filtre de mots-clés peut bloquer certaines phrases connues, comme une demande d’ignorer les règles ou d’afficher des consignes internes. Mais ce filtre n’est pas une frontière de sécurité suffisante : une attaque peut être reformulée, prononcée dans une autre langue ou dissimulée dans un document consulté par le système. Il faut combiner des contrôles d’entrée avec des règles d’autorisation indépendantes du modèle. Même si le dialogue est manipulé, l’outil métier doit refuser une action non permise.
Les scénarios de test doivent inclure des cas ordinaires. Une attaque n’a pas toujours l’air spectaculaire : un utilisateur peut demander un résumé d’un dossier, puis réclamer progressivement des détails qui ne sont pas nécessaires. Une autre personne peut insister pour modifier une adresse sans passer par l’étape de vérification prévue. Le comportement attendu doit être écrit à l’avance : informations accessibles, questions de clarification, conditions d’escalade et réponse de refus.
Après chaque modification importante — nouveau modèle, connecteur CRM, changement de scénario ou mise à jour d’une base documentaire — les tests concernés doivent être rejoués. Les résultats sont plus utiles lorsqu’ils sont mesurables : taux de refus corrects, actions sensibles bloquées, données révélées dans les réponses et temps nécessaire pour détecter un comportement anormal. Il faut cependant éviter de transformer ces indicateurs en promesse de sécurité absolue. Ils servent à repérer les régressions et à guider les corrections.
Des outils tels que Microsoft PyRIT ou OpenAI Evals peuvent aider à structurer certains tests automatisés, selon les systèmes et les compétences disponibles. Ils ne remplacent pas les essais de bout en bout sur le parcours téléphonique réel. Un résultat satisfaisant en laboratoire ne garantit pas que la reconnaissance vocale, la passerelle et l’API métier se comporteront correctement une fois assemblées.
Les équipes doivent enfin prévoir une procédure d’incident. Qui peut désactiver un connecteur ? Comment suspendre un scénario sans couper l’ensemble du service ? Quels journaux sont nécessaires à l’analyse, et qui peut les consulter ? Un plan simple, exercé à l’avance, limite le temps passé à improviser lorsqu’un comportement inattendu apparaît. Un callbot fiable n’est pas celui qui ne rencontre jamais d’attaque, mais celui dont les limites sont testées et les défaillances contenues.
Un audit indépendant peut compléter les essais internes, notamment quand le bot traite des données sensibles ou déclenche des opérations métier. Les recommandations sur la réduction des hallucinations et la sécurisation des assistants LLM aident à formuler des cas de test, à condition de les adapter au contexte vocal.
Organiser une gouvernance durable et mesurer la sécurité des callbots
La sécurité ne peut pas rester entre les mains de l’équipe qui a configuré le dialogue. Le responsable métier connaît les conséquences d’une mauvaise réponse, la DSI maîtrise les intégrations, le service juridique analyse les obligations et les équipes de relation client observent les usages réels. Leur coordination doit commencer avant le lancement : les décisions tardives conduisent souvent à ajouter des contrôles au mauvais endroit ou à conserver des données « au cas où ».
Une gouvernance opérationnelle peut s’appuyer sur des responsabilités simples. Le propriétaire du processus valide les actions permises ; le responsable technique documente les flux et les droits ; le référent protection des données examine les finalités et la conservation ; l’exploitation surveille les alertes et les incidents. Pour chaque outil connecté, une personne doit pouvoir expliquer à quoi il sert, quelles données il reçoit et comment son accès peut être suspendu.
Les mesures utiles ne se limitent pas au nombre d’attaques bloquées. Il est pertinent de suivre la part des requêtes sensibles transférées à un humain, le volume d’accès refusés, les anomalies de consultation, les données détectées dans les journaux et le délai de traitement d’une alerte. Ces indicateurs permettent de voir si une protection est trop permissive, mais aussi si elle bloque inutilement les demandes légitimes. Un excès de faux positifs peut inciter les équipes à contourner les contrôles.
Les estimations de réduction du risque doivent être présentées avec prudence. Il n’existe pas de pourcentage universel permettant d’affirmer qu’un ensemble de contrôles diminue la probabilité d’incident de façon identique dans chaque entreprise. Le résultat dépend des données, de l’exposition, des permissions et de la qualité de l’exploitation. Un calcul de retour sur investissement peut toutefois intégrer des éléments vérifiables : temps consacré aux revues manuelles, coûts d’audit, volume d’appels transférés et délais de détection observés lors des exercices.
Les fournisseurs doivent être évalués sur des preuves. Demandez où sont traités les appels, quels sous-traitants interviennent, comment les données sont supprimées, si les journaux peuvent être exportés et quelles intégrations nécessitent des privilèges étendus. Vérifiez aussi la gestion des mises à jour et la possibilité de désactiver rapidement une fonction. Une certification ou une documentation de conformité apporte des éléments de confiance, mais ne garantit pas à elle seule que le paramétrage choisi est adapté.
La gouvernance doit évoluer avec le service. Une révision périodique permet de retirer les connecteurs inutilisés, d’actualiser les scénarios d’attaque et de vérifier que les durées de conservation restent justifiées. Les retours des conseillers sont précieux : ils repèrent les demandes que le bot comprend mal, les contournements proposés par les appelants et les moments où un transfert humain aurait évité une situation risquée.
Pour une PME, la démarche peut commencer modestement : automatiser les demandes à faible sensibilité, limiter les accès, conserver peu de données et définir une escalade claire. L’entreprise élargit ensuite le périmètre après des tests concluants, plutôt que de connecter d’emblée le bot à tous ses outils. La confiance se construit par étapes, avec des limites compréhensibles et des preuves de contrôle.
Comparer une solution vocale à vos exigences de sécurité et tester son parcours
Pour situer les garanties de confidentialité dans un écosystème d’assistants, les informations de Microsoft sur la protection et la confidentialité de Copilot offrent un exemple de documentation fournisseur à examiner. Elles doivent être rapprochées des conditions contractuelles et de la configuration propres à chaque déploiement.
Au-delà des contrôles techniques, la qualité du dialogue participe à la prévention : un bot qui annonce clairement ses limites, demande confirmation avant une action et propose un transfert humain est plus facile à superviser. Pour explorer les enjeux généraux de protection des données dans les systèmes conversationnels, ce dossier sur la sécurité de l’IA conversationnelle complète les repères opérationnels. Le critère décisif reste la capacité de l’entreprise à prouver qui a accédé à quoi, dans quel but et avec quelle autorisation.
Points de contrôle avant la mise en production
| Zone à vérifier | Question de contrôle | Mesure attendue |
|---|---|---|
| Identité | Le numéro appelant suffit-il à authentifier l’usager ? | Vérification proportionnée au risque de l’opération |
| Modèle et prompts | Une instruction peut-elle contourner les règles prévues ? | Tests adversariaux et autorisations indépendantes du modèle |
| Connecteurs | Le bot possède-t-il des droits non nécessaires ? | Permissions minimales, séparation des outils et révocation possible |
| Données | Les transcriptions et journaux sont-ils conservés sans limite ? | Masquage, accès contrôlé et durée de conservation définie |
| Exploitation | Une anomalie peut-elle être détectée et contenue rapidement ? | Alertes, procédure d’incident et responsable identifié |
Questions fréquentes sur la sécurité des callbots
Un callbot peut-il être victime d’une injection de prompt ?
Oui. Un appelant ou un contenu récupéré par le système peut tenter de détourner les consignes. Les filtres d’entrée sont utiles, mais les permissions des outils doivent aussi empêcher toute action non autorisée.
Faut-il enregistrer tous les appels traités par un callbot ?
Non. La conservation doit répondre à une finalité définie et respecter les règles applicables. Les enregistrements, transcriptions et résumés doivent être évalués séparément, avec une durée et des accès maîtrisés.
Comment limiter les fuites entre clients dans un callbot connecté à un CRM ?
Il faut isoler les sessions et les données, appliquer les droits au moment de chaque requête et tester qu’un utilisateur ne peut jamais récupérer le contexte d’un autre client.
Quand faut-il refaire les tests de sécurité ?
Après une évolution du modèle, des prompts, des outils, du CRM ou des données consultées, ainsi qu’à intervalles réguliers. Les parcours sensibles doivent aussi être testés avant chaque mise en production importante.
Prêt à transformer votre relation client ?
AirAgent vous permet de configurer un assistant vocal intelligent en seulement 3 minutes, avec +3000 intégrations et un support 24/7.